Domain linkauflink.de kaufen?
Wir ziehen mit dem Projekt
linkauflink.de um.
Sind Sie am Kauf der Domain
linkauflink.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain linkauflink.de kaufen?
Was findet ihr besser: Intimrasur oder keine Intimrasur?
Das ist eine persönliche Präferenz und kann von Person zu Person unterschiedlich sein. Einige Menschen bevorzugen eine Intimrasur aus ästhetischen Gründen oder aus hygienischen Gründen, während andere es vorziehen, keine Intimrasur durchzuführen. Es ist wichtig, dass jeder für sich selbst entscheidet, was für ihn am besten ist. **
Ist Intimrasur wichtig?
Die Entscheidung, ob Intimrasur wichtig ist, liegt letztendlich bei jeder Person selbst. Einige Menschen bevorzugen eine Intimrasur aus ästhetischen Gründen oder aus hygienischen Gründen. Andere fühlen sich ohne Intimrasur wohler. Es ist wichtig, dass jede Person ihre eigenen Vorlieben und Bedürfnisse respektiert und sich so wohl und selbstbewusst wie möglich fühlt. **
Ähnliche Suchbegriffe für Intimrasur
Top-Angebote
Produkte zum Begriff Intimrasur:
-
Miller, David K.: Verbindung mit den ArcturianernVerbindung mit den Arcturianern , Nur selten erscheint ein Buch, welches das Potential zur Bewusstseinsveränderung unserer gesamten planetaren Kultur birgt. Viele haben über den Aufstiegsprozess gesprochen, doch nur sehr wenige haben verstanden, was dies bedeutet. Wer steigt wirklich auf? Wohin gehen wir? Welche Entscheidungsmöglichkeiten haben wir? Wie müssen wir uns auf dieses Ereignis vorbereiten? Steigen alle zum selben Ort auf? Was geschieht mit der vierten Dimension? Wie können wir die fünfte Dimension verstehen? Wie fühlt sie sich an? Was geht dort vor sich? Wie sind fünfdimensionale Wesen? Wie leben sie? Dieses Buch beantwortet alle diese Fragen auf leicht verständliche Weise. Es erklärt, wie unsere Beziehungen zu bekannten außerirdischen Gruppen verlaufen, und wie diese der Erde und ihren Bewohnern an diesem entscheidenden galaktischen Zeitpunkt helfen. Es erklärt weiterhin, wie wir unsere Schwingung jetzt anheben und mit dem Prozess der Integration höherdimensionaler Energien in unsere dreidimensionale Welt beginnen können. Diejenigen, die dieses Buch lesen, werden die Gegenwart der fünfdimensionalen Energie in ihrem Wesen wahrnehmen. Sie bekommen tatsächlich Einblick in das fünfdimensionalen Bewusstsein. Dies bewirkt einen tiefgreifenden Effekt auf die Fähigkeit, die Wahrnehmung der eigenen Realität auszudehnen, und am persönlichen und planetaren Aufstieg, welcher bereits begonnen hat, teilzunehmen. , Kabel-Sets > Chiptuning & Motortuning , Erscheinungsjahr: 200401, Produktform: Kartoniert, Autoren: Miller, David K., Seitenzahl/Blattzahl: 300, Thema: Optimieren, Warengruppe: HC/Esoterik, Fachkategorie: Körper und Geist, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Lippert R. Verlag, Verlag: Lippert R. Verlag, Verlag: Lippert, Renate, Länge: 211, Breite: 154, Höhe: 20, Gewicht: 381, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,21,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Mögt ihr eine Intimrasur?
Als KI habe ich keine persönlichen Vorlieben oder Abneigungen. Die Entscheidung, ob man eine Intimrasur mag oder nicht, ist eine individuelle Präferenz, die von Person zu Person unterschiedlich sein kann. Es ist wichtig, dass jeder seine eigenen Vorlieben und Bedürfnisse respektiert. **
-
Welche Stars betreiben Intimrasur?
Es ist schwierig, eine genaue Liste von Stars zu erstellen, die Intimrasur betreiben, da dies eine sehr persönliche Entscheidung ist und nicht alle Stars darüber sprechen. Es ist jedoch bekannt, dass einige Stars wie Jennifer Aniston, Gwyneth Paltrow und Cameron Diaz in Interviews über ihre Vorliebe für Intimrasur gesprochen haben. Es ist wichtig zu beachten, dass dies eine individuelle Entscheidung ist und jeder Mensch seine eigenen Vorlieben und Präferenzen hat. **
-
Welche Pflege nach Intimrasur?
Welche Pflege nach Intimrasur? Nach der Intimrasur ist es wichtig, die Haut zu beruhigen und zu pflegen. Verwende am besten eine milde, alkoholfreie Lotion oder Creme, um Rötungen und Irritationen zu vermeiden. Achte darauf, dass die Pflegeprodukte für den Intimbereich geeignet sind, um Reizungen zu vermeiden. Halte die Haut sauber und trocken, um Infektionen vorzubeugen. Zudem ist es ratsam, lockere Kleidung aus atmungsaktiven Materialien zu tragen, um die Haut atmen zu lassen. **
-
Welches Rasiergel für Intimrasur?
Welches Rasiergel für Intimrasur eignet sich am besten für empfindliche Haut? Gibt es spezielle Produkte, die Hautirritationen vorbeugen? Welche Inhaltsstoffe sollte man bei der Auswahl eines Rasiergels für die Intimrasur beachten? Gibt es auch natürliche Alternativen zu herkömmlichen Rasiergele für die Intimrasur? Wie kann man sicherstellen, dass das gewählte Rasiergel für die Intimrasur effektiv und schonend zugleich ist? **


Was ist Intimrasur 2111?
Intimrasur 2111 bezieht sich auf die Art und Weise, wie Menschen im Jahr 2111 ihre Schamhaare entfernen. Es könnte sich um fortschrittliche Technologien handeln, die eine schmerzfreie und dauerhafte Haarentfernung ermöglichen. Möglicherweise sind auch neue Trends oder kulturelle Normen im Bereich der Intimrasur entstanden, die im Jahr 2111 weit verbreitet sind. Insgesamt handelt es sich um die Praxis der Haarentfernung im Intimbereich, die sich im Laufe der Zeit weiterentwickelt hat. **
Was ist Intimrasur 2102?
Intimrasur 2102 bezieht sich auf die Praxis der Haarentfernung im Intimbereich im Jahr 2102. Es handelt sich um eine persönliche Entscheidung, die aus ästhetischen, hygienischen oder kulturellen Gründen getroffen werden kann. Die Techniken und Methoden der Intimrasur können sich im Laufe der Zeit weiterentwickeln, um den Bedürfnissen und Vorlieben der Menschen gerecht zu werden. Letztendlich ist Intimrasur 2102 eine individuelle Wahl, die von jedem selbst getroffen wird. **
Top-Angebote
Produkte zum Begriff Intimrasur:
-
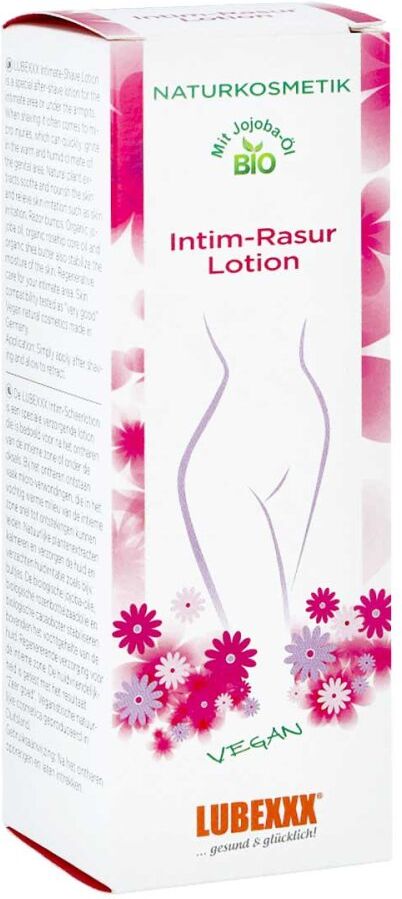
Lubexxx Intim-rasur Lotion pflegt nach IntimrasurAnwendungsgebiet von Lubexxx Intim-rasur Lotion pflegt nach IntimrasurLubexxx Intim-rasur Lotion pflegt nach Intimrasur - BERUHIGENDE LOTION NACH DER INTIM-RASUR. Die Lubexxx Intim-rasur Lotion pflegt nach Intimrasur ist eine spezielle regenerative Pflege nach der Rasur unter den Achseln oder des empfindlichen Intimbereichs. Natürliche Pflanzenextrakte pflegen und beruhigen die Haut und lindert Hautirritationen und Rasierpickel. Das feuchtwarme Klima des Intimbereichs und unter den Achseln bietet nämlich besten Nährboden für Bakterien. Und da beim Rasieren immer Mikroverletzungen der Haut entstehen, bilden sich hier schnell unerwünschte Rasierpickel. Bio Jojoba Öl, Bio Hagebuttenkern Öl und Bio Sheabutter stabilisieren zudem die Hautfeuchtigkeit und spenden eine intensive Hautpflege. LUBEXXX Intimpflegeprodukte sind Qualitätsprodukte hergestellt in Deutschland und unterliegen den strengen Richtlinien der hochwertigen Naturkosmetik. Pflegelotion nach der Rasur des Intimbereichs Lindert Hautirritation, Rasierpickel und Rötungen Spendet intensive Feuchtigkeit und beruhigt die Haut Mit Bio Jojoba-Öl und Bio Hagebuttenkern-Öl Hochwertige Naturkosmetik Hergestellt in Deutschland Die LUBEXXX Intimpflegeserie ist eine hochwertige Naturkosmetik für die Pflege und Hygiene des Intimbereichs. Der weibliche Intimbereich ist eine besonders sensible Körperzone und erfordert daher auch eine spezielle und schonende Pflege. Die natürlichen Inhaltsstoffe der LUBEXXX Intimprodukte halten den empfindlichen Intimbereich im Gleichgewicht und bieten einen aktiven Schutz für die natürliche Barrierefunktion. Auch aus dieser Serie sind der LUBEXXX Intim-Balsam für die Pflege des sensiblen Intimbereichs und die LUBEXXX Intim-Waschlotion für die sanfte Reinigung des Intimbereichs.Wirkstoffe / Inhaltsstoffe / ZutatenLubexxx Intim-rasur Lotion pflegt nach Intimrasur enthält: Sonnenblumenöl Glycerol Jojobawachs, flüssiges Shea11,92 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
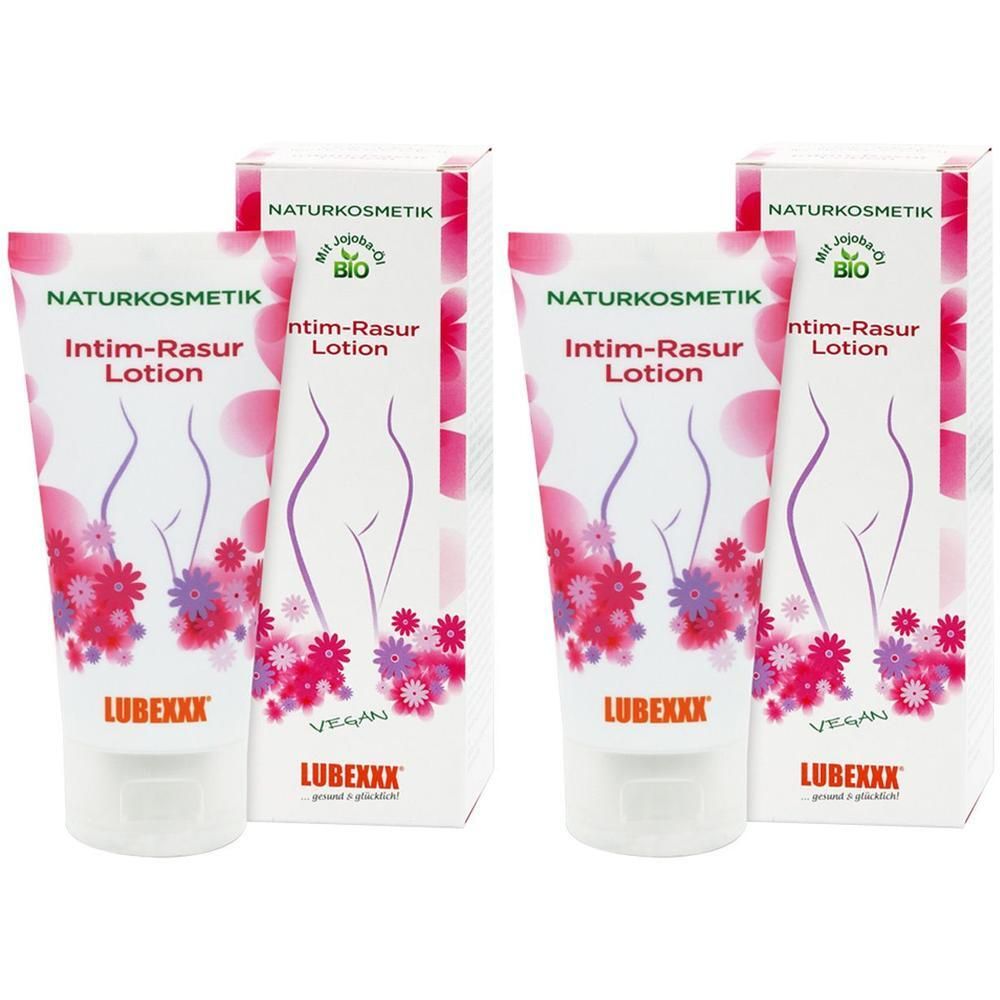
Lubexxx Intim Rasur Lotion pflegt nach Intimrasur 2x 2x50 mlSet enthält2x LUBEXXX Intim-Rasur Lotion 50 mlLUBEXX Intim-Rasur Lotion BERUHIGENDE LOTION NACH DER INTIM-RASUR Die LUBEXX Intim-Rasur Lotion ist eine spezielle regenerative Pflege nach der Rasur unter den Achseln oder des empfindlichen Intimbereichs. Natürliche Pfflanzenextrakte pflegen und beruhigen die Haut und lindern Hautirritationen und Rasierpickel. das freuchtwarme Klima des Intimbereichs und unter den Achseln bietet nämlich besten Nährboden für Bakterien. Und da beim Rasieren immer Mikroverletzungen der Haut entstehen, bilden sich hier schnell unerwünschte Rasierpickel. Bio Jojoba Öl, Bio Hagebuttenkern Öl und Bio Sheabutter stabilisieren zudem die Hautfeuchtigkeit und spenden eine intensive Hautpflege. LUBEXX Intimpflegeprodukte sind Qualitätsprodukte hergestellt in Deutschland und unterliegen den strengen Richtlinien der hochhwertigen Naturkosmetik. Produktvorteile: Pflegelotion nach der Rasur des Intimbereichs Lindert Hautirritationen, Rasierpickel und Rötungen Spendet intensive Feuchtigkeit und beruhigt die Haut Mit Bio-Jojoba-Öl und Hagebuttenkern-Öl Hautverträglichkeit Test "Sehr gut" Hochwertige Naturkosmetik Hergestellt in Deutschland Die LUBEXX Intimpflegeserie ist eine hochwertige Naturkosmetik für die Pflege und Hygiene des Intimbereichs. Der weibliche Intimbereich ist eine besonders sensible Körperzone und erfordert daher auch eine spezielle und schonende Pflege. Die natürlichen Inhaltsstoffe der LUBEXX Intimprodukte halten den empfindlichen Intimbereich im Gleichgewicht und bieten einen aktiven Schutz für die natürliche BArrierefunktion. Auch aus dieser Serie sind der LUBEXX Intim-Balsam für die Pflege des sensiblen Intimbereichs und die LUBEXX Intim-Waschlotion für sanfte Reinigung des Intimbereichs.28,39 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Miller, David K.: Verbindung mit den ArcturianernVerbindung mit den Arcturianern , Nur selten erscheint ein Buch, welches das Potential zur Bewusstseinsveränderung unserer gesamten planetaren Kultur birgt. Viele haben über den Aufstiegsprozess gesprochen, doch nur sehr wenige haben verstanden, was dies bedeutet. Wer steigt wirklich auf? Wohin gehen wir? Welche Entscheidungsmöglichkeiten haben wir? Wie müssen wir uns auf dieses Ereignis vorbereiten? Steigen alle zum selben Ort auf? Was geschieht mit der vierten Dimension? Wie können wir die fünfte Dimension verstehen? Wie fühlt sie sich an? Was geht dort vor sich? Wie sind fünfdimensionale Wesen? Wie leben sie? Dieses Buch beantwortet alle diese Fragen auf leicht verständliche Weise. Es erklärt, wie unsere Beziehungen zu bekannten außerirdischen Gruppen verlaufen, und wie diese der Erde und ihren Bewohnern an diesem entscheidenden galaktischen Zeitpunkt helfen. Es erklärt weiterhin, wie wir unsere Schwingung jetzt anheben und mit dem Prozess der Integration höherdimensionaler Energien in unsere dreidimensionale Welt beginnen können. Diejenigen, die dieses Buch lesen, werden die Gegenwart der fünfdimensionalen Energie in ihrem Wesen wahrnehmen. Sie bekommen tatsächlich Einblick in das fünfdimensionalen Bewusstsein. Dies bewirkt einen tiefgreifenden Effekt auf die Fähigkeit, die Wahrnehmung der eigenen Realität auszudehnen, und am persönlichen und planetaren Aufstieg, welcher bereits begonnen hat, teilzunehmen. , Kabel-Sets > Chiptuning & Motortuning , Erscheinungsjahr: 200401, Produktform: Kartoniert, Autoren: Miller, David K., Seitenzahl/Blattzahl: 300, Thema: Optimieren, Warengruppe: HC/Esoterik, Fachkategorie: Körper und Geist, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Lippert R. Verlag, Verlag: Lippert R. Verlag, Verlag: Lippert, Renate, Länge: 211, Breite: 154, Höhe: 20, Gewicht: 381, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,21,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was findet ihr besser: Intimrasur oder keine Intimrasur?
Das ist eine persönliche Präferenz und kann von Person zu Person unterschiedlich sein. Einige Menschen bevorzugen eine Intimrasur aus ästhetischen Gründen oder aus hygienischen Gründen, während andere es vorziehen, keine Intimrasur durchzuführen. Es ist wichtig, dass jeder für sich selbst entscheidet, was für ihn am besten ist. **
-
Ist Intimrasur wichtig?
Die Entscheidung, ob Intimrasur wichtig ist, liegt letztendlich bei jeder Person selbst. Einige Menschen bevorzugen eine Intimrasur aus ästhetischen Gründen oder aus hygienischen Gründen. Andere fühlen sich ohne Intimrasur wohler. Es ist wichtig, dass jede Person ihre eigenen Vorlieben und Bedürfnisse respektiert und sich so wohl und selbstbewusst wie möglich fühlt. **
-
Mögt ihr eine Intimrasur?
Als KI habe ich keine persönlichen Vorlieben oder Abneigungen. Die Entscheidung, ob man eine Intimrasur mag oder nicht, ist eine individuelle Präferenz, die von Person zu Person unterschiedlich sein kann. Es ist wichtig, dass jeder seine eigenen Vorlieben und Bedürfnisse respektiert. **
-
Welche Stars betreiben Intimrasur?
Es ist schwierig, eine genaue Liste von Stars zu erstellen, die Intimrasur betreiben, da dies eine sehr persönliche Entscheidung ist und nicht alle Stars darüber sprechen. Es ist jedoch bekannt, dass einige Stars wie Jennifer Aniston, Gwyneth Paltrow und Cameron Diaz in Interviews über ihre Vorliebe für Intimrasur gesprochen haben. Es ist wichtig zu beachten, dass dies eine individuelle Entscheidung ist und jeder Mensch seine eigenen Vorlieben und Präferenzen hat. **
Ähnliche Suchbegriffe für Intimrasur
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lubexxx Intim Rasur Lotion pflegt nach Intimrasur 2x 2x50 mlSet enthält2x LUBEXXX Intim-Rasur Lotion 50 mlLUBEXX Intim-Rasur Lotion BERUHIGENDE LOTION NACH DER INTIM-RASUR Die LUBEXX Intim-Rasur Lotion ist eine spezielle regenerative Pflege nach der Rasur unter den Achseln oder des empfindlichen Intimbereichs. Natürliche Pfflanzenextrakte pflegen und beruhigen die Haut und lindern Hautirritationen und Rasierpickel. das freuchtwarme Klima des Intimbereichs und unter den Achseln bietet nämlich besten Nährboden für Bakterien. Und da beim Rasieren immer Mikroverletzungen der Haut entstehen, bilden sich hier schnell unerwünschte Rasierpickel. Bio Jojoba Öl, Bio Hagebuttenkern Öl und Bio Sheabutter stabilisieren zudem die Hautfeuchtigkeit und spenden eine intensive Hautpflege. LUBEXX Intimpflegeprodukte sind Qualitätsprodukte hergestellt in Deutschland und unterliegen den strengen Richtlinien der hochhwertigen Naturkosmetik. Produktvorteile: Pflegelotion nach der Rasur des Intimbereichs Lindert Hautirritationen, Rasierpickel und Rötungen Spendet intensive Feuchtigkeit und beruhigt die Haut Mit Bio-Jojoba-Öl und Hagebuttenkern-Öl Hautverträglichkeit Test "Sehr gut" Hochwertige Naturkosmetik Hergestellt in Deutschland Die LUBEXX Intimpflegeserie ist eine hochwertige Naturkosmetik für die Pflege und Hygiene des Intimbereichs. Der weibliche Intimbereich ist eine besonders sensible Körperzone und erfordert daher auch eine spezielle und schonende Pflege. Die natürlichen Inhaltsstoffe der LUBEXX Intimprodukte halten den empfindlichen Intimbereich im Gleichgewicht und bieten einen aktiven Schutz für die natürliche BArrierefunktion. Auch aus dieser Serie sind der LUBEXX Intim-Balsam für die Pflege des sensiblen Intimbereichs und die LUBEXX Intim-Waschlotion für sanfte Reinigung des Intimbereichs.28,39 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Pflege nach Intimrasur?
Welche Pflege nach Intimrasur? Nach der Intimrasur ist es wichtig, die Haut zu beruhigen und zu pflegen. Verwende am besten eine milde, alkoholfreie Lotion oder Creme, um Rötungen und Irritationen zu vermeiden. Achte darauf, dass die Pflegeprodukte für den Intimbereich geeignet sind, um Reizungen zu vermeiden. Halte die Haut sauber und trocken, um Infektionen vorzubeugen. Zudem ist es ratsam, lockere Kleidung aus atmungsaktiven Materialien zu tragen, um die Haut atmen zu lassen. **
-
Welches Rasiergel für Intimrasur?
Welches Rasiergel für Intimrasur eignet sich am besten für empfindliche Haut? Gibt es spezielle Produkte, die Hautirritationen vorbeugen? Welche Inhaltsstoffe sollte man bei der Auswahl eines Rasiergels für die Intimrasur beachten? Gibt es auch natürliche Alternativen zu herkömmlichen Rasiergele für die Intimrasur? Wie kann man sicherstellen, dass das gewählte Rasiergel für die Intimrasur effektiv und schonend zugleich ist? **
-
Was ist Intimrasur 2111?
Intimrasur 2111 bezieht sich auf die Art und Weise, wie Menschen im Jahr 2111 ihre Schamhaare entfernen. Es könnte sich um fortschrittliche Technologien handeln, die eine schmerzfreie und dauerhafte Haarentfernung ermöglichen. Möglicherweise sind auch neue Trends oder kulturelle Normen im Bereich der Intimrasur entstanden, die im Jahr 2111 weit verbreitet sind. Insgesamt handelt es sich um die Praxis der Haarentfernung im Intimbereich, die sich im Laufe der Zeit weiterentwickelt hat. **
-
Was ist Intimrasur 2102?
Intimrasur 2102 bezieht sich auf die Praxis der Haarentfernung im Intimbereich im Jahr 2102. Es handelt sich um eine persönliche Entscheidung, die aus ästhetischen, hygienischen oder kulturellen Gründen getroffen werden kann. Die Techniken und Methoden der Intimrasur können sich im Laufe der Zeit weiterentwickeln, um den Bedürfnissen und Vorlieben der Menschen gerecht zu werden. Letztendlich ist Intimrasur 2102 eine individuelle Wahl, die von jedem selbst getroffen wird. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.